- Home
- Lösungen
 Alles OKBDT – IT, die ankommt.
Ihr Managed Service Provider aus Düsseldorf: Wir betreuen IT, Cloud, Microsoft 365 und Cyber Security – verständlich, verlässlich und rund um die Uhr.
Managed ServicesCloud & M365NIS2-readyMehr erfahren - Branchen
 Alles OKBDT – IT, die ankommt.
Ihr Managed Service Provider aus Düsseldorf: Wir betreuen IT, Cloud, Microsoft 365 und Cyber Security – verständlich, verlässlich und rund um die Uhr.
Managed ServicesCloud & M365NIS2-readyMehr erfahren - Unternehmen
 Alles OKBDT – IT, die ankommt.
Ihr Managed Service Provider aus Düsseldorf: Wir betreuen IT, Cloud, Microsoft 365 und Cyber Security – verständlich, verlässlich und rund um die Uhr.
Managed ServicesCloud & M365NIS2-readyMehr erfahren - Wissen
Alles OKBDT – IT, die ankommt.
Ihr Managed Service Provider aus Düsseldorf: Wir betreuen IT, Cloud, Microsoft 365 und Cyber Security – verständlich, verlässlich und rund um die Uhr.
Managed ServicesCloud & M365NIS2-readyMehr erfahren
Sicher zum Wachstum.
DSGVO
Datenschutz im Unternehmen technisch umsetzen
Wir setzen die technischen und organisatorischen Maßnahmen der DSGVO in Ihrer IT um: von den TOMs über die Microsoft-365-Konfiguration bis zur Verarbeitung in der EU.
- TOMs
- M365-Setup
- EU-Verarbeitung
ISO/IEC 27001 zertifiziertfür IT-Infrastrukturberatung und -implementierung
Für den Mittelstand25 bis 250 Mitarbeitende
Technik und Organisationaus einer Hand
Seit 2018in Düsseldorf
Ausgangslage
Datenschutz scheitert oft an der Technik
Die DSGVO verlangt, personenbezogene Daten angemessen zu schützen. In der Praxis hängt das stark davon ab, wie Microsoft 365, Endgeräte und Netzwerk eingerichtet sind.
Standardeinstellungen
Cloud-Dienste und Endgeräte werden oft mit Standardwerten betrieben, die nicht zu Ihren Datenschutzanforderungen passen.
TOMs ohne Bezug zur IT
Technische und organisatorische Maßnahmen stehen auf Papier, aber nicht nachweisbar in den Systemen.
Berechtigungen wachsen
Zugriffsrechte auf Dateien und Postfächer werden selten überprüft.
Unklarer Speicherort
Es ist nicht dokumentiert, wo Daten verarbeitet und gespeichert werden.
Grundlagen
Was die DSGVO technisch verlangt
Wir übernehmen keine Rechtsberatung. Wir setzen die technischen und organisatorischen Anforderungen in Ihrer IT um und arbeiten dafür mit Ihrem Datenschutzbeauftragten zusammen.
Art. 5 DSGVO
Grundsätze wie Datenminimierung, Speicherbegrenzung sowie Integrität und Vertraulichkeit.
Art. 25 DSGVO
Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen.
Art. 30 DSGVO
Verzeichnis von Verarbeitungstätigkeiten – wir liefern die technischen Angaben zu Systemen und Maßnahmen.
Art. 32 DSGVO
Sicherheit der Verarbeitung, z. B. Verschlüsselung, Verfügbarkeit, Wiederherstellbarkeit und regelmäßige Überprüfung.
So setzen wir um
Datenschutz technisch umsetzen in fünf Schritten
- 01
Ist-Analyse
Wir prüfen Microsoft 365, Endgeräte, Berechtigungen, Backup und Speicherorte.
- 02
TOMs abgleichen
Ihre dokumentierten TOMs mit dem tatsächlichen Stand der IT abgleichen und Lücken benennen.
- 03
M365 konfigurieren
MFA, Gerätesteuerung mit Intune, Verschlüsselung, Freigaberichtlinien und Aufbewahrung einrichten.
- 04
Verarbeitung in der EU
Dienste und Speicherorte so wählen und konfigurieren, dass Daten nach Möglichkeit in der EU verarbeitet werden.
- 05
Nachweise
Technische Dokumentation für Ihr Verarbeitungsverzeichnis und Ihren Datenschutzbeauftragten.
Managed Pro
Datenschutz by Design
Unsere Managed-Pro-Pakete sind nach dem Prinzip Datenschutz durch Technikgestaltung aufgebaut: Sicherheitsfunktionen und datenschutzfreundliche Voreinstellungen sind von Anfang an Teil des Betriebs.
Voreinstellungen ab Tag 1
MFA, Verschlüsselung und Richtlinien als Standard statt nachträglicher Korrektur.
Berechtigungen im Griff
Strukturierte Rechtevergabe und Offboarding, damit Zugriffe nicht ausufern.
Laufende Überprüfung
Monitoring und Patch-Management unterstützen die regelmäßige Überprüfung nach Art. 32 DSGVO.
Weiterlesen
Verwandte Themen
Informationssicherheit, Datenschutz und NIS2 greifen ineinander. Diese Seiten vertiefen die Themen.
ISO 27001
Informationssicherheit nach Norm – mit Begleitung bis zur Zertifizierungsreife.
Mehr erfahren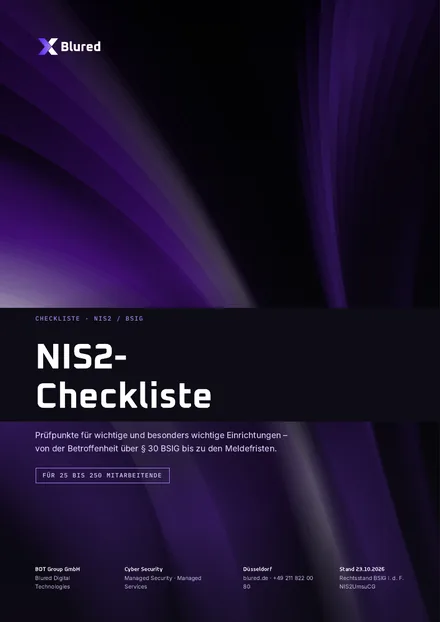
Kostenloser Download
Kostenlose NIS2-Checkliste
30+ Prüfpunkte nach BSIG als PDF – von Betroffenheit bis Meldepflichten.
Zur ChecklisteNein. Wir setzen die technischen und organisatorischen Maßnahmen in Ihrer IT um. Rechtliche Fragen klären Sie mit Ihrem Datenschutzbeauftragten oder Ihrer Rechtsberatung, mit denen wir eng zusammenarbeiten.
Technische und organisatorische Maßnahmen nach Art. 32 DSGVO, etwa Zugriffskontrolle, Verschlüsselung, Backup und Verfahren zur regelmäßigen Überprüfung.
Die Bewertung ist eine rechtliche Frage, die Sie mit Ihrem Datenschutzbeauftragten klären. Technisch unterstützen wir mit passender Konfiguration, etwa MFA, Gerätesteuerung, Verschlüsselung, Aufbewahrungsrichtlinien und Speicherorten in der EU.
Art. 25 DSGVO verlangt, Datenschutz schon bei der Gestaltung von Systemen zu berücksichtigen und datenschutzfreundliche Voreinstellungen zu wählen. Unsere Managed-Pro-Pakete sind danach aufgebaut.
Ja. Art. 32 DSGVO verlangt ein angemessenes Schutzniveau. Ein ISMS nach ISO/IEC 27001 oder BSI IT-Grundschutz liefert dafür eine gute Grundlage.
Jetzt starten
Bereit für Datenschutz, der in der IT ankommt?
Im kostenlosen Erstgespräch prüfen wir, wo Ihre IT beim Datenschutz steht und was als Nächstes zu tun ist. Schreiben Sie uns an beratung@blured.de oder nutzen Sie das Kontaktformular.
© 2026 BDT Group GmbH · blured.de · Icons: Streamline (CC BY 4.0)
Cookie-Einstellungen
Wählen Sie, welchen Kategorien Sie zustimmen. Ihre Auswahl gilt 12 Monate und lässt sich jederzeit ändern.
Für den Betrieb der Website erforderlich, z. B. das Speichern dieser Auswahl. Immer aktiv.
Online-Terminbuchung mit HubSpot Meetings auf der Seite „Termin“ (HubSpot Ireland Ltd., Region EU).