- Home
- Lösungen
 Alles OKBDT – IT, die ankommt.
Ihr Managed Service Provider aus Düsseldorf: Wir betreuen IT, Cloud, Microsoft 365 und Cyber Security – verständlich, verlässlich und rund um die Uhr.
Managed ServicesCloud & M365NIS2-readyMehr erfahren - Branchen
 Alles OKBDT – IT, die ankommt.
Ihr Managed Service Provider aus Düsseldorf: Wir betreuen IT, Cloud, Microsoft 365 und Cyber Security – verständlich, verlässlich und rund um die Uhr.
Managed ServicesCloud & M365NIS2-readyMehr erfahren - Unternehmen
 Alles OKBDT – IT, die ankommt.
Ihr Managed Service Provider aus Düsseldorf: Wir betreuen IT, Cloud, Microsoft 365 und Cyber Security – verständlich, verlässlich und rund um die Uhr.
Managed ServicesCloud & M365NIS2-readyMehr erfahren - Wissen
Alles OKBDT – IT, die ankommt.
Ihr Managed Service Provider aus Düsseldorf: Wir betreuen IT, Cloud, Microsoft 365 und Cyber Security – verständlich, verlässlich und rund um die Uhr.
Managed ServicesCloud & M365NIS2-readyMehr erfahren
Sicher zum Wachstum.
ISMS
Ein Managementsystem für Ihre Sicherheit
Wir bauen mit Ihnen ein Informationssicherheits-Managementsystem auf, das zu Ihrer Größe passt: klare Rollen, bewertete Risiken und Maßnahmen, die in Ihrer IT wirken.
- Klare Rollen
- Risiken im Blick
- PDCA-Zyklus
ISO/IEC 27001 zertifiziertfür IT-Infrastrukturberatung und -implementierung
Für den Mittelstand25 bis 250 Mitarbeitende
Technik und Organisationaus einer Hand
Seit 2018in Düsseldorf
Ausgangslage
Sicherheit braucht ein System, nicht nur Tools
Firewall, Virenschutz und Backup sind wichtig. Ohne klare Verantwortung, Regeln und regelmäßige Prüfung bleibt Informationssicherheit aber Stückwerk.
Einzelmaßnahmen ohne Steuerung
Viele Maßnahmen sind vorhanden, aber niemand weiß, ob sie vollständig sind und wirken.
Haftung der Geschäftsleitung
Unter NIS2 muss die Geschäftsleitung Risikomanagementmaßnahmen umsetzen und deren Umsetzung überwachen (§ 38 BSIG).
Fehlende Dokumentation
Richtlinien, Verantwortlichkeiten und Nachweise existieren oft nur in Köpfen einzelner Personen.
Keine regelmäßige Prüfung
Ohne Audits und Kennzahlen veralten Maßnahmen, während sich Bedrohungen weiterentwickeln.
Grundlagen
Was ein ISMS ausmacht
Ein Informationssicherheits-Managementsystem legt fest, wie Ihr Unternehmen Informationssicherheit plant, umsetzt, prüft und verbessert. Etablierte Rahmenwerke sind ISO/IEC 27001 und BSI-Standard 200-1.
Leitlinie und Ziele
Die Geschäftsleitung legt Sicherheitsziele und Verantwortlichkeiten fest.
Rollen
Ein Informationssicherheitsbeauftragter (ISB) koordiniert, die Fachbereiche wirken mit.
Risikomanagement
Risiken werden regelmäßig bewertet und mit passenden Maßnahmen behandelt.
PDCA-Zyklus
Planen, Umsetzen, Prüfen, Verbessern – als fortlaufender Kreislauf.
So bauen wir Ihr ISMS auf
In fünf Schritten zum gelebten ISMS
- 01
Bestandsaufnahme
Wir erfassen Werte, Prozesse, IT-Systeme und bestehende Sicherheitsmaßnahmen.
- 02
Rahmen festlegen
Geltungsbereich, Rahmenwerk (ISO/IEC 27001 oder BSI IT-Grundschutz) und Rollen gemeinsam definieren.
- 03
Risiken bewerten
Bedrohungen und Schwachstellen bewerten und einen Maßnahmenplan ableiten.
- 04
Maßnahmen umsetzen
Technische Maßnahmen in Ihrer IT umsetzen, Richtlinien und Prozesse einführen.
- 05
Prüfen und verbessern
Kennzahlen, interne Audits und Managementbewertung als regelmäßiger Rhythmus.
Ihr Nutzen
Was ein ISMS Ihrem Unternehmen bringt
Überblick über Risiken
Sie wissen, welche Informationen kritisch sind und wie gut sie geschützt sind.
Entlastung der Geschäftsleitung
Klare Entscheidungsgrundlagen und dokumentierte Nachweise für Ihre Aufsichtspflichten.
Vertrauen bei Kunden
Antworten auf Lieferantenfragebögen und Audits liegen strukturiert vor.
Basis für Zertifizierung
Ein ISMS nach ISO/IEC 27001 ist die Grundlage für eine spätere Zertifizierung.
Weiterlesen
Verwandte Themen
Informationssicherheit, Datenschutz und NIS2 greifen ineinander. Diese Seiten vertiefen die Themen.
ISO 27001
Informationssicherheit nach Norm – mit Begleitung bis zur Zertifizierungsreife.
Mehr erfahren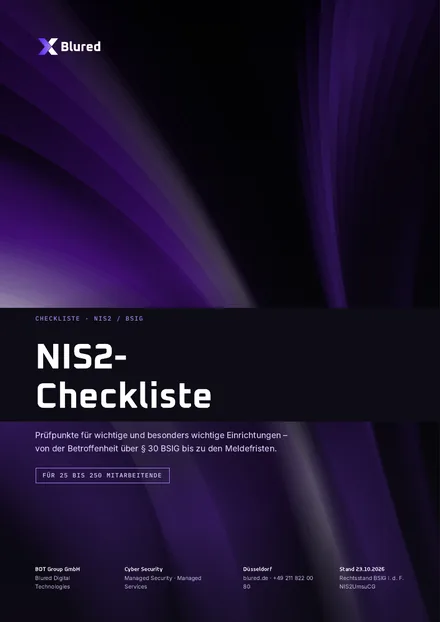
Kostenloser Download
Kostenlose NIS2-Checkliste
30+ Prüfpunkte nach BSIG als PDF – von Betroffenheit bis Meldepflichten.
Zur ChecklisteEin Informationssicherheits-Managementsystem ist die Gesamtheit aus Leitlinien, Rollen, Prozessen und Maßnahmen, mit denen ein Unternehmen Informationssicherheit steuert und fortlaufend verbessert.
Nein. Ein ISMS lohnt sich auch ohne Zertifikat. Wenn Kunden einen Nachweis verlangen, kann ein ISMS nach ISO/IEC 27001 später durch eine akkreditierte Stelle zertifiziert werden.
Beide Rahmenwerke beschreiben ein ISMS. ISO/IEC 27001 ist international verbreitet, der BSI IT-Grundschutz liefert mit dem Kompendium sehr konkrete Anforderungen. Wir beraten Sie, was zu Ihrem Unternehmen passt.
Die Gesamtverantwortung liegt bei der Geschäftsleitung. Operativ koordiniert in der Regel ein Informationssicherheitsbeauftragter, unterstützt von IT und Fachbereichen.
Wir begleiten Aufbau und Einführung des ISMS und setzen die technischen Maßnahmen in Ihrer IT um, etwa in Microsoft 365, Netzwerk, Endgeräten und Backup.
Jetzt starten
Bereit für ein ISMS, das im Alltag funktioniert?
Im kostenlosen Erstgespräch klären wir Ausgangslage, passendes Rahmenwerk und die ersten Schritte. Schreiben Sie uns an beratung@blured.de oder nutzen Sie das Kontaktformular.
© 2026 BDT Group GmbH · blured.de · Icons: Streamline (CC BY 4.0)
Cookie-Einstellungen
Wählen Sie, welchen Kategorien Sie zustimmen. Ihre Auswahl gilt 12 Monate und lässt sich jederzeit ändern.
Für den Betrieb der Website erforderlich, z. B. das Speichern dieser Auswahl. Immer aktiv.
Online-Terminbuchung mit HubSpot Meetings auf der Seite „Termin“ (HubSpot Ireland Ltd., Region EU).