- Home
- Lösungen
 Alles OKBDT – IT, die ankommt.
Ihr Managed Service Provider aus Düsseldorf: Wir betreuen IT, Cloud, Microsoft 365 und Cyber Security – verständlich, verlässlich und rund um die Uhr.
Managed ServicesCloud & M365NIS2-readyMehr erfahren - Branchen
 Alles OKBDT – IT, die ankommt.
Ihr Managed Service Provider aus Düsseldorf: Wir betreuen IT, Cloud, Microsoft 365 und Cyber Security – verständlich, verlässlich und rund um die Uhr.
Managed ServicesCloud & M365NIS2-readyMehr erfahren - Unternehmen
 Alles OKBDT – IT, die ankommt.
Ihr Managed Service Provider aus Düsseldorf: Wir betreuen IT, Cloud, Microsoft 365 und Cyber Security – verständlich, verlässlich und rund um die Uhr.
Managed ServicesCloud & M365NIS2-readyMehr erfahren - Wissen
Alles OKBDT – IT, die ankommt.
Ihr Managed Service Provider aus Düsseldorf: Wir betreuen IT, Cloud, Microsoft 365 und Cyber Security – verständlich, verlässlich und rund um die Uhr.
Managed ServicesCloud & M365NIS2-readyMehr erfahren
Branche · Berater & Dienstleister
IT für Berater & Dienstleister
IT, die den regulatorischen Druck von Ihnen nimmt: Infrastruktur, Sicherheit und Managed Services für Banken, Versicherungen, Vermögensberater, FinTechs und beratende Dienstleister.
- DORA & NIS2
- Cybersecurity
- Hybrides Arbeiten
Regulatorisch sicherDORA, NIS2 und DSGVO im Blick
GeschütztZero Trust, MDR und Monitoring
Hybrid arbeitenMicrosoft 365 für Berater und Teams
Betrieb übernommenMonitoring, Patches und Support
Ihre Herausforderungen
Wir kennen die Regeln
Die Finanzbranche ist eine der am stärksten regulierten Branchen Europas. Wir halten Ihre IT auf dem aktuellen Stand der Anforderungen – von DORA und NIS2 über BAIT/VAIT bis zur DSGVO.
Regulatorischer Druck
DORA, NIS2, BAIT und DSGVO – die Anforderungen wachsen und werden geprüft.
Gezielte Angriffe
Berater & Dienstleister sind ein beliebtes Ziel von Ransomware und Datenpannen.
Veraltete Infrastruktur
Gewachsene Legacy-Systeme genügen den Compliance- und Leistungsanforderungen nicht mehr.
Unsichere Cloud-Strategie
Ohne Strategie zu Datensouveränität und Ausfallsicherheit entstehen Compliance-Lücken.
Fachkräftemangel
IT-Spezialisten mit Branchenkenntnis sind rar; interne Teams sind überlastet.
Drittanbieterrisiken
DORA stellt strenge Anforderungen an ausgelagerte IT-Services und IKT-Drittdienstleister.
Unsere Lösung
IT, die zu Berater & Dienstleister passt
Vier Bausteine, ein Ansprechpartner – betreut von BDT aus Düsseldorf.
DORA & Compliance
Begleitung bei der DORA-Umsetzung.
- IKT-Risikomanagement & Vorfallsmeldung
- Drittanbieterüberwachung
Cybersecurity
Schutz ohne Kompromisse.
- Zero Trust & MDR
- Firewall & Security Monitoring
Digitaler Arbeitsplatz
Sicher hybrid arbeiten.
- Microsoft 365 & Copilot
- Zentral verwaltet
Netzwerk & Konnektivität
Filialen und Homeoffice sicher verbunden.
- SD-WAN & sichere VPN
- Vollständig überwacht
Passende Lösungen
Die BDT-Lösungen für Berater & Dienstleister
Fünf Lösungslinien – einzeln oder kombiniert.
Workplace
Microsoft 365, Copilot und sichere hybride Arbeitsplätze für Berater und Teams.
Mehr erfahrenCloud & Infrastruktur
Cloud-Strategie mit Datensouveränität, Ausfallsicherheit und Netzwerk für Filialen.
Mehr erfahrenPhysical Security
Videoüberwachung, Zutrittskontrolle und Alarmanlagen für Büros und Filialen.
Mehr erfahrenRegulatorik
DORA, NIS2 und DSGVO aus einer Hand
DORA verlangt IKT-Risikomanagement, Vorfallsmeldungen, Penetrationstests und die Überwachung von Drittanbietern. IT-Dienstleister für Finanzunternehmen können zusätzlich unter NIS2 fallen.
Wir schaffen eine integrierte Compliance-Grundlage, die beide Regelwerke abdeckt – mit verschlüsselter Datenübertragung, Prozessen unter Beachtung der DSGVO und regelmäßigen Berichten.
- DORA-Umsetzung begleiten
- NIS2-Gap-Analyse
- Prozesse unter Beachtung der DSGVO
So starten wir
In vier Schritten zu Ihrer neuen IT
- 01
Erstgespräch
Kostenlos und unverbindlich: Wir hören zu, klären Ziele, Standorte und Rahmenbedingungen.
- 02
Ist-Analyse
Wir prüfen Ihre IT vor jedem Angebot – Geräte, Lizenzen, Sicherheit und Prozesse.
- 03
Onboarding
Wir richten alles nach festen Standards ein, dokumentiert und mit klarem Projektplan.
- 04
Betrieb & Reporting
Monitoring, Support und monatliches Reporting – transparent im Kundenportal.
Referenzen
Projekte aus anderen Branchen
Ausgewählte Projekte – mit eingesetzten Solution Units und Ergebnissen in unseren Fallstudien.
 Cloud
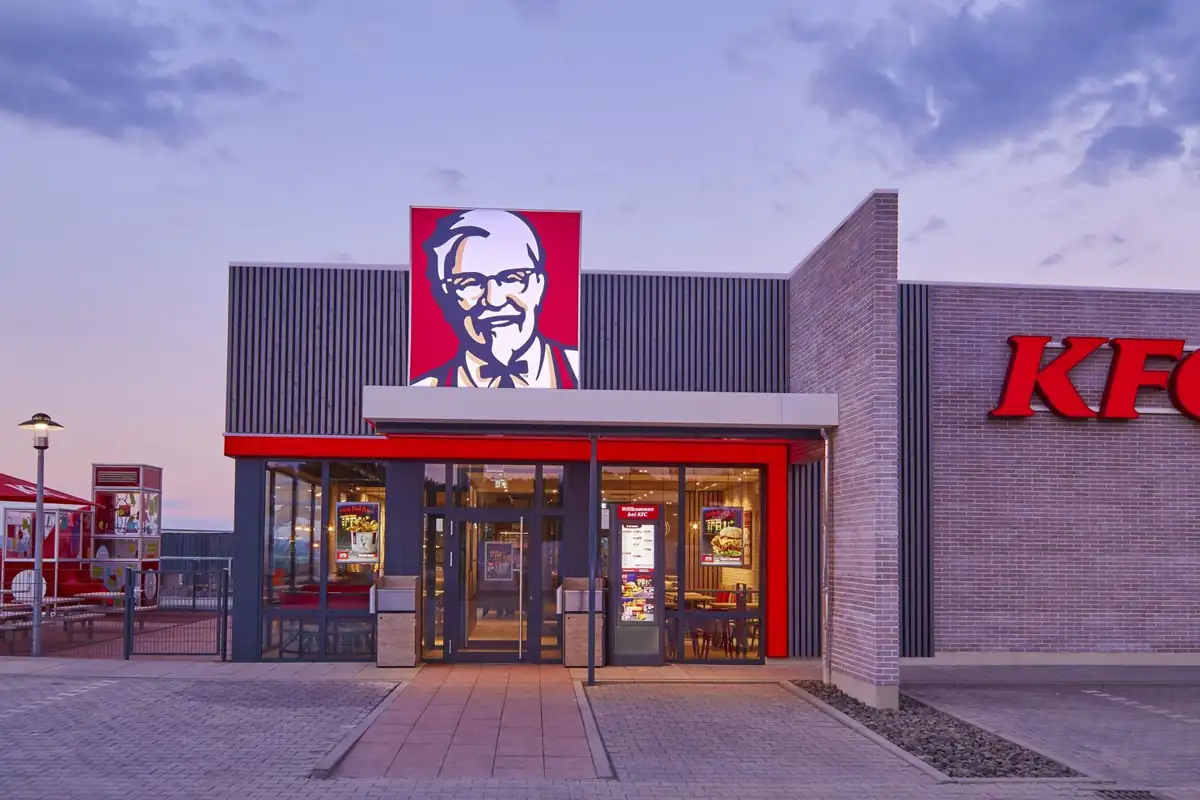
KFC Deutschland
Cloud-Transformation: veraltete On-Premise-Infrastruktur auf neue Sicherheits-, Performance- und Skalierungsanforderungen gebracht.
Zur Fallstudie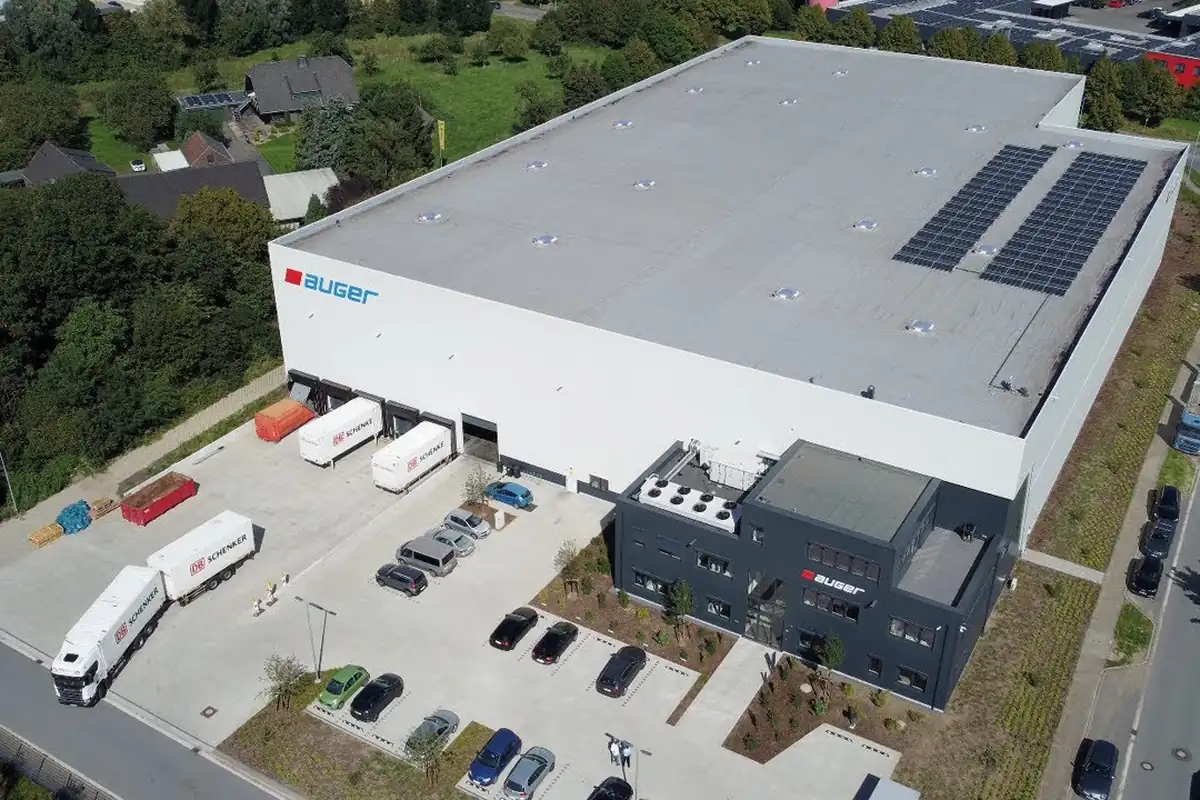 Standort
Auger Deutschland
Neuer Standort: komplette Planung, Umsetzung und Integration der IT- und Kommunikationssysteme aus einer Hand.
Zur Fallstudie Sozialwesen
BiZZ Jugendhilfe
Digitale Transformation begleitet und eine ganzheitliche IT-Infrastruktur für einen modernen sozialen Träger aufgebaut.
Zur FallstudieFAQ
Häufige Fragen
Ihre Frage ist nicht dabei? Schreiben Sie uns – wir antworten persönlich.
Frage stellenDORA (Digital Operational Resilience Act) ist eine EU-Verordnung, die seit dem 17. Januar 2025 gilt. Sie verpflichtet Finanzunternehmen zu IKT-Risikomanagement, Meldung von IT-Vorfällen, Resilienztests und der Überwachung von IKT-Drittdienstleistern.
Ja. Wir begleiten IKT-Risikomanagement, Incident-Reporting, Penetrationstests und Drittanbieterüberwachung und dokumentieren die Maßnahmen nachvollziehbar.
Ja. Beratende Dienstleister profitieren von denselben Bausteinen: sichere Microsoft-365-Arbeitsplätze, Cybersecurity, Netzwerk und Managed Services.
Managed Services bedeuten, dass Sie bestimmte IT-Aufgaben an einen externen Dienstleister auslagern. BDT übernimmt die kontinuierliche Betreuung, Wartung und Optimierung Ihrer IT-Systeme, damit Sie sich auf Ihr Kerngeschäft konzentrieren können.
Die Reaktionszeiten sind vertraglich in Service-Level-Agreements (SLAs) festgelegt. Kritische Systeme werden rund um die Uhr überwacht, je nach SLA gibt es auch außerhalb der Geschäftszeiten einen Notdienst.
Die Kosten richten sich nach den benötigten Leistungen und der Größe Ihrer IT. Proaktive Betreuung und Support sind in einem monatlichen Festbetrag enthalten; nach einer individuellen Analyse erhalten Sie ein transparentes Angebot.
Weitere Branchen
IT-Lösungen für weitere Branchen
Sozialwesen
IT für Jugendhilfe, Pflege und soziale Träger, mit Blick auf den Datenschutz.
Mehr erfahren
Bau
Mobile, standortübergreifende IT für Baustelle, Büro und Planung.
Mehr erfahren
Großhandel
Stabile IT für Lager, ERP-Anbindung und Handelslogistik.
Mehr erfahren
Logistik
IT und Sicherheit für Speditionen, Lager und Fulfillment.
Mehr erfahren
Industrie
IT- und OT-Sicherheit, Cloud und Automatisierung für die Fertigung.
Mehr erfahrenJetzt starten
Lassen Sie uns über Ihre IT im Unternehmen sprechen.
Kostenloses Erstgespräch: Wir analysieren Ihre Ausgangslage und zeigen konkrete nächste Schritte – verständlich und unverbindlich.
© 2026 BDT Group GmbH · blured.de · Icons: Streamline (CC BY 4.0)
Cookie-Einstellungen
Wählen Sie, welchen Kategorien Sie zustimmen. Ihre Auswahl gilt 12 Monate und lässt sich jederzeit ändern.
Für den Betrieb der Website erforderlich, z. B. das Speichern dieser Auswahl. Immer aktiv.
Online-Terminbuchung mit HubSpot Meetings auf der Seite „Termin“ (HubSpot Ireland Ltd., Region EU).