Nur etwa jedes 20. Unternehmen in Deutschland ist gegen Cyberangriffe versichert. Der durchschnittliche versicherte Schaden lag 2025 bei 43.186 Euro.[3] Das ist ein Durchschnitt: Veröffentlichte Schadenbeispiele mit Betriebsstillstand und komplettem Neuaufbau liegen zwischen 220.000 und 405.000 Euro.[6] Dieser Beitrag zeigt, was eine gute Police abdecken muss, wo die Fallstricke liegen und wie Sie die Voraussetzungen erfüllen.
Was deckt eine Cyberversicherung ab?
Die unverbindlichen Musterbedingungen des Gesamtverbands der Versicherer (GDV, AVB Cyber, Stand Februar 2024) gliedern den Schutz in drei Bereiche:[1]
- Service und Kosten: IT-Forensik zur Ursachenklärung, Benachrichtigung Betroffener, Krisenkommunikation und Aufwendungen bei unmittelbar drohendem Schaden
- Eigenschäden: Betriebsunterbrechung (entgangener Gewinn plus fortlaufende Kosten) sowie Wiederherstellung von Daten und Systemen
- Drittschäden: Haftpflichtansprüche anderer gegen Ihr Unternehmen, einschließlich der Abwehr unberechtigter Forderungen
Wichtig: Versicherer weichen von den Mustern ab. Maßgeblich sind allein Ihr Versicherungsschein, die Bedingungen und Nachträge.[1]
Welche Fälle typischerweise abgedeckt sind
Die Tabelle zeigt typische Schadensszenarien und ihren Stand in den GDV-Musterbedingungen. Die Sublimits stammen aus einzelnen Tarifen und Veröffentlichungen und sind keine Marktdurchschnitte.
| Schadensszenario | Im GDV-Muster | Worauf Sie achten sollten |
|---|---|---|
| Ransomware, alle PCs infiziert, Ursache unklar | Standard (Forensik, Wiederherstellung, Betriebsunterbrechung) | Kosten nur nach Abstimmung mit dem Versicherer; Verbesserungen beim Neuaufbau sind nicht ersatzfähig[1] |
| Betriebsunterbrechung | Standard | Zeitlicher Selbstbehalt, z. B. 8 Stunden[8]; Haftzeit häufig 180 Tage[9] |
| Datenwiederherstellung | Standard | Ausgeschlossen u. a. unlizenzierte und ungetestete Software[1] |
| Forensik und Incident Response | Standard | Dienstleister oft vom Versicherer vorgegeben; Spuren vor dem Neuaufsetzen sichern[1] |
| Datenschutzverletzung | Standard (Benachrichtigung, Haftpflicht) | DSGVO-Bußgelder im Muster ausgeschlossen[1]; Meldung an die Behörde i. d. R. binnen 72 Stunden[5] |
| Schadsoftware an Kunden weitergegeben | Standard (Haftpflicht) | Vertragliche Haftungserweiterungen nur per Zusatzbaustein[1] |
| CEO-Fraud / Fehlüberweisung | nicht enthalten | Nur mit Baustein; Beispiel: 100.000 Euro Sublimit bei 1 Mio. Euro Versicherungssumme[4] |
| Erpressung / Lösegeld | nicht enthalten | Nur mit Baustein und Freigabe; Beispiel: 100.000 Euro bei 1 Mio. Euro Versicherungssumme[4]; das BSI rät grundsätzlich von Zahlungen ab[5] |
| Krisen-PR | optional | Nur nach vorheriger Zustimmung des Versicherers[1] |
| Hardware zerstört (Bricking) | nicht enthalten | Im Muster nur Vermögensschäden, keine Sachschäden[1] |
| Ausfall von Cloud- oder IT-Dienstleister | nicht enthalten | Im Muster ausgeschlossen[1] |
Der teuerste Standardfall: kompletter Neuaufbau
Ist die Ursache eines Angriffs unklar, kann keinem System mehr vertraut werden. Das BSI empfiehlt bei kompromittiertem Active Directory den kompletten Neuaufbau des Netzes.[5] Eine gute Police trägt diesen Fall als Kombination aus Forensik, Wiederherstellung und Betriebsunterbrechung. Damit sie leistet, gilt:
- Sofort melden: Die Meldung an den Versicherer ist eine Obliegenheit.[1] Die Frist für den Selbstbehalt bei der Betriebsunterbrechung beginnt oft erst ab Meldung.[9]
- Schadenbild sichern: Das Schadenbild muss bis zur Freigabe unverändert bleiben oder nachvollziehbar dokumentiert sein.[1] Wer vorschnell neu installiert, gefährdet die Leistung.
- Gleichwertig wiederherstellen: Bezahlt wird der Zustand vor dem Vorfall. Ein Upgrade beim Neuaufbau tragen Sie selbst.[1]
Typische Ausschlüsse und Obliegenheiten
Die meisten Leistungskürzungen entstehen nicht durch exotische Klauseln, sondern durch nicht erfüllte Pflichten. Im GDV-Muster sind unter anderem ausgeschlossen:[1]
- Vorfälle, die vor Vertragsbeginn eingetreten und unentdeckt geblieben sind
- Krieg und staatliche Angriffe (Beweislast beim Versicherer)
- DSGVO-Bußgelder
- Ausfälle von Infrastruktur und externen Dienstleistern
Hinzu kommen technische Obliegenheiten. Das Muster nennt beispielhaft Datensicherungen mindestens wöchentlich, die nicht von allen Systemen aus löschbar sind, einen Backup-Server außerhalb des Active Directory und Wiederherstellungstests.[1] Bei Vorsatz ist der Versicherer leistungsfrei, bei grober Fahrlässigkeit darf er kürzen.[1]
Ebenso wichtig ist der Risikofragebogen. Nach § 19 VVG können unzutreffende Angaben den Versicherungsschutz gefährden. Ein „Ja“ zu MFA oder Patchmanagement sollte deshalb immer belegbar sein. Ein uns vorliegender Fragebogen eines deutschen Versicherers für Unternehmen mit 10 bis 50 Mio. Euro Umsatz umfasst 44 Hauptfragen, 30 davon zur IT-Sicherheit.
Wie hoch sollte die Versicherungssumme sein?
Eine Pauschale nach Umsatz gibt es nicht. Versicherer und Makler empfehlen, vom realistischen Worst Case auszugehen.[6] Ein Rechenweg:
- Wiederherstellung: ca. 50 % des Werts der IT-Systeme[7]
- Datenschutz: 25 Euro je nicht sensiblem, 50 Euro je sensiblem Datensatz[7]
- Betriebsunterbrechung: Tagessatz × erwartete Ausfalltage. Tagessatz = Jahresumsatz/365 × Umsatzrendite + Jahreskosten/365[2]
- Sicherheitsaufschlag: plus 10 %[7]
Prüfen Sie auch, welche Bausteine dieselbe Gesamtsumme verbrauchen und ob die Haftzeit zur realistischen Wiederanlaufdauer passt.
Vollumfänglicher Schutz zu guten Konditionen: weniger Risiko, weniger Kosten
Versicherer kalkulieren die Prämie nach dem Risiko. Grundlage ist der Fragebogen: Jede Lücke, ob fehlende MFA, veraltete Systeme oder ein ungetestetes Backup, erhöht das Risiko aus Sicht des Versicherers und kann zu Zuschlägen, engeren Sublimits, Ausschlüssen oder einer Ablehnung führen. Umgekehrt gilt: Wer nachweislich gut abgesichert ist, verbessert seine Konditionen. Und er erhöht die Chance, dass die Police im Ernstfall tatsächlich zahlt.
Diese Maßnahmen fragen Versicherer regelmäßig ab, und BDT setzt sie technisch um:
- MFA und Identitäten: Microsoft 365 und Entra ID mit Multi-Faktor-Authentifizierung, getrennte Admin-Konten, Passwortmanagement mit 1Password
- Backup: getrennte, unveränderbare Sicherungen mit dokumentierten Wiederherstellungstests
- Patchmanagement: Geräteverwaltung mit Microsoft Intune, Abbau von Systemen ohne Herstellersupport
- Netzwerk: Firewalls und Segmentierung mit Fortinet, Cloud-Infrastruktur in Azure
- Erkennung und Reaktion: EDR und Blured SOC, ein Managed SOC rund um die Uhr, betrieben von einem spezialisierten Partner-SOC-Team
- Prüfung: Pentest und IT-Audit, um Lücken zu finden, bevor es ein Angreifer oder der Versicherer tut
- Menschen: Awareness- und Phishing-Training, NIS2-Schulung, auf Wunsch externer Informationssicherheitsbeauftragter
- Notfall: Notfall- und Wiederanlaufplan sowie Notfallhilfe rund um die Uhr, inklusive Isolierung, Spurensicherung und sauberem Neuaufbau
Von der Vorbereitung bis zur Police
Der Unterschied liegt im Nachweis. So begleiten wir Sie:
- Readiness-Check: Wir gleichen Ihre IT Frage für Frage mit dem Versicherer-Fragebogen ab. Ein „Ja“ tragen wir nur ein, wenn es mit Quelle und Datum belegt ist.
- Risiko senken: Offene Punkte erhalten eine konkrete Maßnahme mit Preis, und wir setzen sie um.
- Passende Police abschließen: Mit belegter Grundlage schließen Sie die passende Cyberversicherung über unsere Makler-Partner ab. Sie beraten zu Versicherer, Summen und Bausteinen.
Hinweis: BDT selbst ist kein Versicherungsvermittler (§ 34d GewO). Beratung zum Vertrag und Abschluss übernehmen unsere Makler-Partner.
Checkliste: Prüfen Sie Ihre Police
- Reicht die Summe für einen kompletten Neuaufbau plus Betriebsunterbrechung?
- Sind Social Engineering, Erpressung, Hardware und Cloud-Ausfall eingeschlossen, und passen die Sublimits?
- Welche IT-Obliegenheiten stehen im Vertrag, und sind sie erfüllt und belegt?
- Sind alle Fragebogen-Antworten zutreffend?
- Liegen Hotline, Meldeweg und „Schadenbild sichern“ offline im Notfallplan?
- Darf Ihr IT-Dienstleister im Schadenfall mitarbeiten und abrechnen?
FAQ
Was deckt eine Cyberversicherung ab?
Ist eine Cyberversicherung für Unternehmen sinnvoll?
Zahlt die Cyberversicherung bei Ransomware?
Welche Voraussetzungen verlangen Versicherer?
Wie kann ich die Kosten einer Cyberversicherung senken?
Wann muss ein Cybervorfall gemeldet werden?
Nächster Schritt
Von der Vorbereitung bis zur passenden Police
Sie planen den Abschluss oder die Verlängerung einer Cyberversicherung, oder der Fragebogen liegt schon auf dem Tisch? Im Erstgespräch klären wir, wo Ihre IT heute steht, welche Lücken Sie mit welchem Aufwand schließen und wie Sie anschließend mit unseren Makler-Partnern die passende Police abschließen. Sicher zum Wachstum.
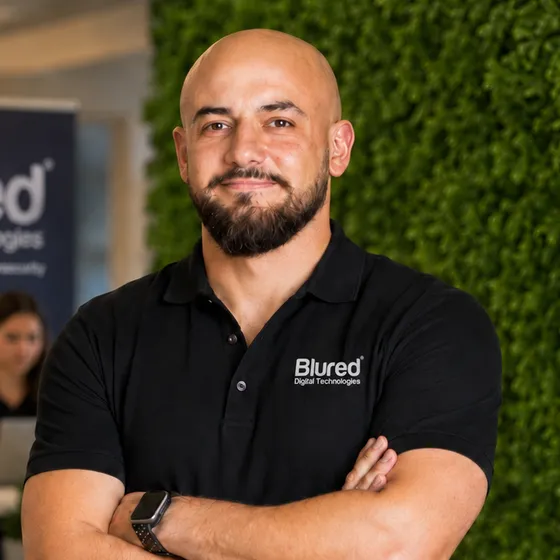
Mehmet Yüksel ist Gründer und Geschäftsführer der BDT Group GmbH (Blured Digital Technologies), eines 2018 gegründeten Managed Service Providers in Düsseldorf.
- IT-Infrastruktur
- Cyber Security
- Managed Services